Tất cả người dùng iPhone chú ý cảnh báo khẩn từ Apple
Theo cảnh báo mới nhất từ Apple tới người dùng iPhone tại 99 quốc gia, tin tặc có thể không cần nạn nhân bấm vào bất cứ thứ gì.
Từ ngày 30/10/2026, Apple bắt đầu gửi đợt thông báo mối đe dọa (threat notification) mới tới người dùng tại 99 quốc gia. Thông báo cảnh báo họ có thể đã bị nhắm mục tiêu bởi phần mềm gián điệp đánh thuê (mercenary spyware). Con số 99 quốc gia nằm ngay trong nội dung thông báo mà người nhận chia sẻ lên mạng xã hội X. Nhà nghiên cứu bảo mật Costin Raiu cho biết ông đã xác minh nhiều thông báo trong số này là thật. Apple chưa ra thông cáo riêng về đợt cảnh báo.
Apple không tiết lộ ai đứng sau và cũng không xác nhận thiết bị nào đã thực sự bị xâm nhập. Dù vậy, hãng khẳng định đây là cảnh báo có độ tin cậy cao. Apple khuyên người nhận xem xét nghiêm túc, tìm tới chuyên gia bảo mật để được hỗ trợ và bật Chế độ phong tỏa (Lockdown Mode). Phần mềm gián điệp đánh thuê là loại công cụ giám sát có giá hàng triệu USD và thường nhắm vào từng cá nhân cụ thể. Pegasus của công ty NSO Group (Israel) là ví dụ nổi tiếng nhất.
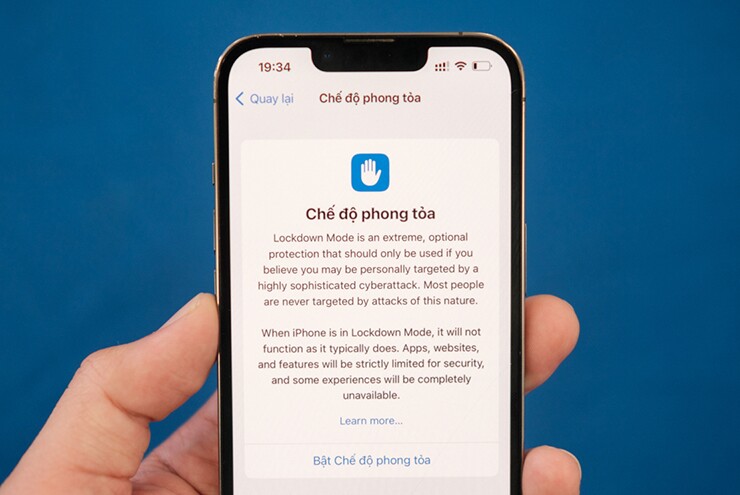
Người dùng iPhone được khuyến cáo nên bật Chế độ phong tỏa khi cần thiết
Theo Financial Times, các cuộc tấn công khai thác lỗ hổng “zero-click”. Với loại lỗ hổng này, tin tặc không cần nạn nhân thao tác gì mà chỉ cần biết số điện thoại của mục tiêu. Apple chưa xác nhận thông tin này, và đến nay chưa có phân tích kỹ thuật nào trên các thiết bị bị ảnh hưởng được công bố.
Trong số người nhận cảnh báo có một số thành viên Quốc hội và Chính phủ Đức. Bộ trưởng Kỹ thuật số Đức Karsten Wildberger đã xác nhận thông tin này ngày 01/11/2026. Văn phòng Liên bang về An ninh Thông tin Đức (BSI) khuyến nghị những người nhận coi như thiết bị đã có thể bị xâm nhập, vì thông báo của Apple không cho biết cuộc tấn công đã thành công hay chưa. Người nhận cảnh báo còn có nhà làm phim tài liệu Radwan Mortada, sống tại Beirut (Lebanon), người từng bị Pegasus nhắm tới vào năm 2017 và 2021. Nhà báo Ragıp Soylu của hãng tin Middle East Eye cũng cho biết đây là lần thứ ba trong năm nay ông nhận được thông báo kiểu này.
Theo Apple, thông báo thật được gửi qua email và iMessage tới địa chỉ, số điện thoại gắn với Tài khoản Apple. Thông báo cũng hiển thị ở đầu trang khi người dùng đăng nhập vào account.apple.com. Các thông báo này không bao giờ yêu cầu người dùng nhấp vào đường link, cài ứng dụng hay cung cấp mật khẩu. Vì vậy, người dùng nên tự truy cập trang chính thức để kiểm tra thay vì bấm vào link trong tin nhắn lạ.
Để bật Chế độ phong tỏa, người dùng vào Cài đặt > Quyền riêng tư & Bảo mật > Chế độ phong tỏa. Tính năng này có trên iOS 16 trở lên. Khi bật, máy sẽ hạn chế một số chức năng như tệp đính kèm trong tin nhắn và một số công nghệ web. Người dùng cũng nên cập nhật iOS lên bản mới nhất.
Từ năm 2021 đến nay, Apple đã gửi loại cảnh báo này tới người dùng ở hơn 150 quốc gia. Trước đợt này, ngày 13/08/2026, hãng đã gửi một đợt cảnh báo tới người dùng tại 110 quốc gia.
Theo Financial Times, TechCrunch
TIN CÙNG CHUYÊN MỤC
Xem theo ngày