Tủ lạnh bị hack: Mối nguy mới khi mọi thứ đều kết nối Internet
Hàng loạt siêu thị tại châu Âu phải vứt bỏ thực phẩm sau khi hệ thống tủ lạnh, tủ đông bị can thiệp cho tăng nhiệt độ từ xa. Đằng sau sự cố tưởng chừng như kỳ lạ này là một vấn đề lớn hơn.
- Hacker tiếp tục tấn công hệ thống làm lạnh hàng loạt siêu thị khắp châu Âu, tủ đông bất ngờ nóng đến 50 độ C, cả quầy thực phẩm đổ bỏ chỉ sau 1 đêm
- Hàng loạt màn hình LED nơi công cộng bất ngờ bị hacker chiếm quyền điều khiển, phát video nhạy cảm
- Bóng đen từ nhóm hacker "The Gentlemen": Hồi chuông báo động đỏ cho an ninh mạng doanh nghiệp
Khi ngày càng nhiều thiết bị được kết nối Internet, những thứ vốn không được xem là mục tiêu an ninh mạng cũng có thể trở thành “cánh cửa” cho hacker.
Một chiếc tủ lạnh vì sao lại có thể bị hack?
Nếu bước vào một siêu thị ở châu Âu trong những ngày qua, khách hàng có thể bắt gặp những quầy thực phẩm đông lạnh trống trơn. Không phải vì hàng hóa khan hiếm, mà vì hệ thống làm lạnh của cửa hàng vừa bị tấn công.
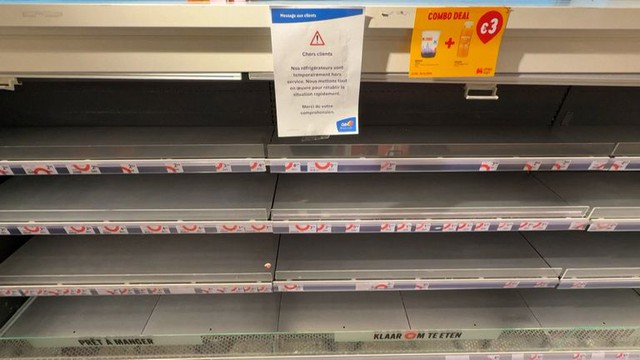
Nhiệt độ trong các tủ lạnh và tủ đông tăng vọt, có cửa hàng ghi nhận nhiệt độ trong tủ đông lên tới 50°C. Ảnh: Sky News
Ngày 2/11, các chuỗi bán lẻ tại Bỉ, Estonia, Ireland, Phần Lan, Luxembourg, Hà Lan và Thụy Điển đồng loạt ghi nhận sự cố với hệ thống làm lạnh. Một số cửa hàng cho biết nhiệt độ trong tủ tăng vọt lên khoảng 50 độ C, khiến thực phẩm tươi sống và đông lạnh phải được đưa khỏi kệ.
Tại Bỉ, khoảng 40 cửa hàng Delhaize cùng ít nhất 15 cửa hàng Carrefour bị ảnh hưởng. Riêng hệ thống Delhaize ước tính thiệt hại thực phẩm khoảng 100.000 euro. Đây là đợt tấn công mới nhất, chỉ vài tuần sau khi hệ thống làm lạnh của khoảng 500-700 siêu thị tại Pháp bị can thiệp, khiến lượng lớn thực phẩm bị hư hỏng.
Điều khiến giới an ninh mạng chú ý không chỉ là quy mô thiệt hại, mà còn nằm ở mục tiêu của những kẻ tấn công: tủ lạnh và tủ đông trong siêu thị.
Tủ lạnh trong siêu thị không còn đơn giản là thiết bị bật lên rồi để đó. Các hệ thống làm lạnh thương mại hiện đại thường được kết nối với mạng Internet để nhân viên và nhà cung cấp có thể theo dõi nhiệt độ, điều khiển chu kỳ rã đông, nhận cảnh báo hoặc xử lý sự cố từ xa.
Với các chuỗi bán lẻ có hàng trăm cửa hàng, việc này giúp tiết kiệm đáng kể thời gian và chi phí. Kỹ thuật viên không cần đến từng cửa hàng chỉ để kiểm tra một thiết bị gặp lỗi. Một số nhà cung cấp cho biết việc kết nối từ xa có thể giúp giảm 15-30% số lần kỹ thuật viên phải đến tận nơi.
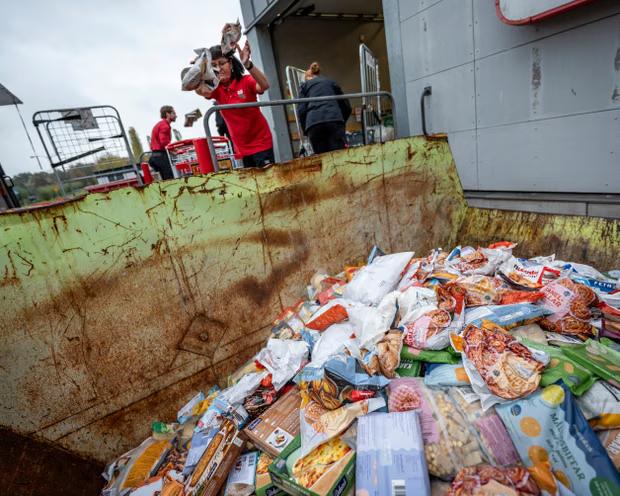
Nhân viên tại một cửa hàng ICA ở Sjöbo, miền nam Thụy Điển, thu gom và loại bỏ thực phẩm bị hư hỏng. Ảnh: Johan Nilsson/EPA.
Nhưng chính sự tiện lợi đó cũng tạo ra một điểm yếu.
Một khi thiết bị được kết nối Internet, nó có thể trở thành mục tiêu tấn công nếu cấu hình không an toàn, phần mềm không được cập nhật hoặc tài khoản quản trị bị lộ.
Đáng nói, hacker trong những vụ việc này thậm chí không nhất thiết phải sử dụng một loại mã độc đặc biệt. Sau khi xâm nhập được vào hệ thống, họ có thể sử dụng chính những chức năng bình thường của bộ điều khiển để thay đổi nhiệt độ, kích hoạt chế độ rã đông hoặc tắt cảnh báo.
Nói cách khác, hệ thống không nhất thiết phải bị phá hỏng. Chỉ cần bị điều khiển sai cách là đủ gây thiệt hại.
Gần 13.000 hệ thống làm lạnh đang “lộ diện” trên Internet
Mức độ đáng lo của vấn đề trở nên rõ hơn khi đặt vụ việc vào bức tranh lớn hơn.
Một nghiên cứu của công ty an ninh mạng Forescout được công bố hồi tháng 10 phát hiện 12.976 dịch vụ quản lý hệ thống làm lạnh có thể truy cập từ Internet, phân bố tại 99 quốc gia và vùng lãnh thổ.
Con số này không có nghĩa gần 13.000 hệ thống đã bị hack. Đây là số hệ thống được phát hiện đang có khả năng tiếp cận từ Internet, tức tồn tại một bề mặt tấn công mà về lý thuyết có thể bị khai thác.
Đáng chú ý, nhiều hệ thống trong số này sử dụng phần mềm hoặc firmware cũ. Forescout cho biết khoảng 80% các hệ thống Danfoss StoreView được phát hiện đang chạy firmware cũ hơn phiên bản đã khắc phục những lỗ hổng bảo mật được biết đến. Một số bộ điều khiển thậm chí đã hết thời hạn được nhà sản xuất hỗ trợ cập nhật.
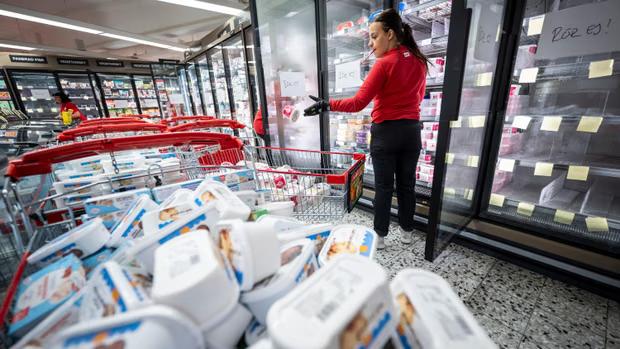
Những chiếc tủ lạnh bị hack ở châu Âu vì thế có thể chỉ là một lời cảnh báo sớm. Ảnh: The Guardian
Vấn đề còn phức tạp bởi hệ thống làm lạnh thường nằm ở khoảng giao giữa nhiều bên: siêu thị sở hữu thiết bị, một nhà thầu phụ trách phần mềm, trong khi bộ phận IT quản lý kết nối mạng.
Nếu không có một bên chịu trách nhiệm toàn diện, doanh nghiệp có thể không biết chính xác thiết bị nào đang kết nối Internet, đang chạy phần mềm gì và ai có quyền truy cập.
Vì vậy, chuyện này không chỉ là câu chuyện về những quầy hàng trống. Các hệ thống điều khiển tương tự còn được sử dụng trong nhà máy chế biến thực phẩm, trang trại, kho lạnh, cửa hàng rượu vang hay thậm chí một số hệ thống làm mát trong bệnh viện.
Điều đó tạo ra một bài toán lớn hơn: khi cơ sở hạ tầng vật lý ngày càng được số hóa, một cuộc tấn công mạng có thể tạo ra hậu quả rất “vật lý”.
Một cuộc tấn công vào hệ thống thanh toán có thể khiến khách hàng không mua được hàng. Một cuộc tấn công vào hệ thống làm lạnh có thể khiến hàng hóa hỏng. Nếu mục tiêu là một kho lạnh hoặc cơ sở chế biến thực phẩm quy mô lớn, tác động có thể vượt xa một cửa hàng đơn lẻ.
Đây cũng là lý do các chuyên gia cho rằng những thiết bị này không nên được xem là những món đồ “vô hại” chỉ vì chúng không lưu dữ liệu khách hàng hay xử lý giao dịch tài chính.
Khi “mọi thứ đều thông minh”, mọi thứ cũng có thể trở thành mục tiêu
Nếu Internet đã khiến một chiếc tủ lạnh trở thành thiết bị có thể bị tấn công, AI có thể khiến việc tìm kiếm những mục tiêu như vậy trở nên nhanh và dễ hơn.
Theo các chuyên gia được Euronews phỏng vấn, AI có thể hỗ trợ quá trình phát hiện lỗ hổng, phân loại những hệ thống dễ bị tổn thương và tự động hóa một số bước trong một cuộc tấn công.
Điểm đáng lo không nhất thiết là AI tạo ra một kiểu tấn công hoàn toàn mới. Nó có thể đơn giản là làm cho những phương thức vốn đã tồn tại trở nên nhanh, rẻ và có thể mở rộng hơn.
Trong khi đó, phía phòng thủ thường không thể nâng cấp với tốc độ tương tự. Một hệ thống làm lạnh đang vận hành tại hàng trăm cửa hàng không thể dễ dàng tắt đi để cập nhật phần mềm. Thiết bị cũ có thể không còn được nhà sản xuất hỗ trợ. Và việc thay thế toàn bộ hệ thống có thể tốn kém. Đó là khoảng cách mà hacker có thể tận dụng.
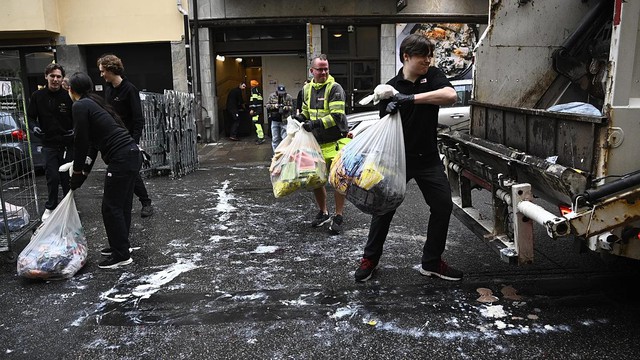
khi cơ sở hạ tầng vật lý ngày càng được số hóa, một cuộc tấn công mạng có thể tạo ra hậu quả rất “vật lý”. Ảnh: AP.
Điều đáng suy nghĩ nhất từ câu chuyện những chiếc tủ lạnh bị hack có lẽ không nằm ở chiếc tủ lạnh.
Trong vài năm qua, Internet đã len vào ngày càng nhiều thiết bị vốn trước đây hoàn toàn “offline”: camera, khóa cửa, hệ thống điều hòa, máy móc nhà máy, thiết bị y tế, hệ thống kiểm soát ra vào và các thiết bị gia dụng.
Kết nối Internet giúp chúng thông minh hơn, dễ quản lý hơn và tiết kiệm chi phí hơn. Nhưng mỗi kết nối cũng đồng nghĩa với việc xuất hiện thêm một điểm cần được bảo vệ.
Các chuyên gia khuyến nghị doanh nghiệp không nên để hệ thống quản lý làm lạnh trực tiếp mở ra Internet, thay vào đó sử dụng các phương thức truy cập từ xa an toàn hơn, đồng thời thay thế thiết bị đã hết hỗ trợ, sử dụng tài khoản riêng cho từng người dùng và bật xác thực đa yếu tố.
Những chiếc tủ lạnh bị hack ở châu Âu vì thế có thể chỉ là một lời cảnh báo sớm.
Bởi trong một thế giới mà ngày càng nhiều thứ được kết nối Internet, câu hỏi không còn đơn giản là “thiết bị này có thông minh không?” Mà là nếu nó bị hack, chuyện gì sẽ xảy ra?
Nguồn: Euronews, The Guardian
TIN CÙNG CHUYÊN MỤC
Xem theo ngày