Hacker tiếp tục tấn công hệ thống làm lạnh hàng loạt siêu thị khắp châu Âu, tủ đông bất ngờ nóng đến 50 độ C, cả quầy thực phẩm đổ bỏ chỉ sau 1 đêm
Một cuộc tấn công mạng nhằm vào các hệ thống làm lạnh đã lan rộng tại nhiều quốc gia châu Âu, khiến tủ lạnh, tủ đông ở hàng chục siêu thị bị đẩy nhiệt độ lên tới 50 độ C. Hàng loạt thực phẩm phải tiêu hủy, trong khi danh tính thủ phạm vẫn là ẩn số.
Loạt siêu thị bị tấn công hệ thống làm lạnh
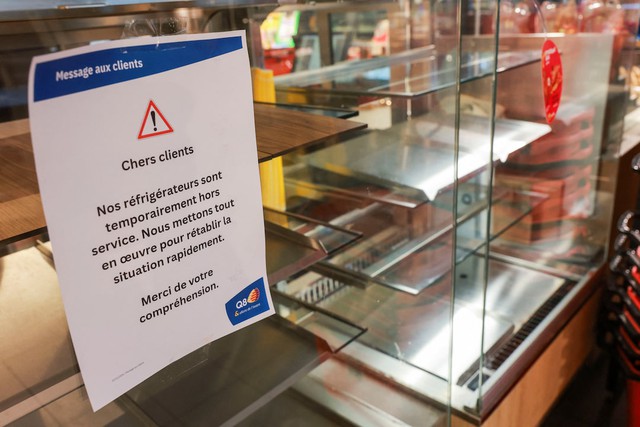
Theo Reuters, ngày 2/11, một cuộc tấn công mạng nhằm vào các siêu thị đã lan rộng khắp châu Âu, từ Thụy Điển đến Bỉ, buộc nhiều cửa hàng phải loại bỏ lượng lớn thực phẩm do hệ thống bảo quản lạnh bị can thiệp. Các tập đoàn bán lẻ bị ảnh hưởng gồm Ahold Delhaize và Colruyt tại Bỉ, Luxembourg; hai chuỗi siêu thị Thụy Điển ICA và Coop. IKEA cũng xác nhận ít nhất một cửa hàng của hãng tại Bỉ gặp sự cố.
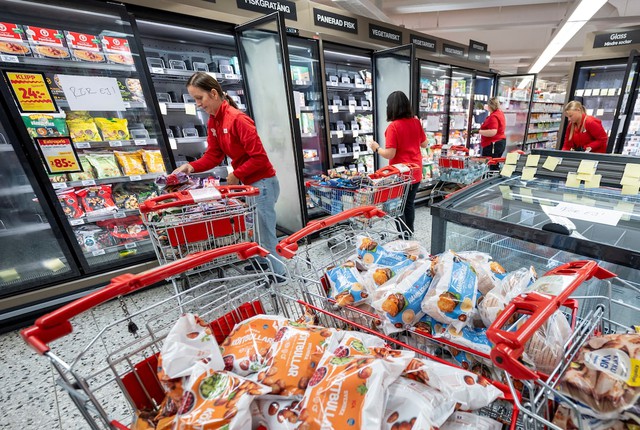
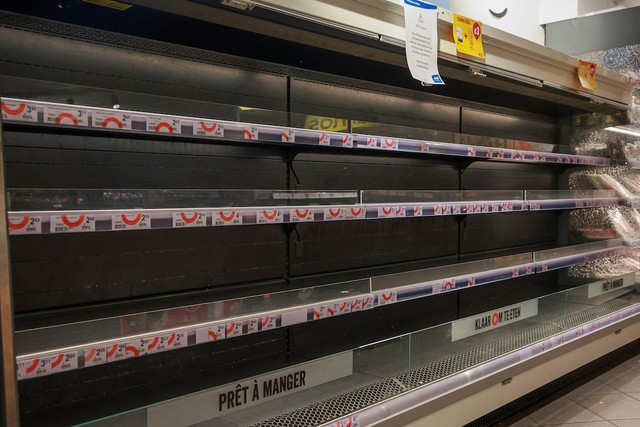
Tại một cửa hàng nhượng quyền của ICA ở Stockholm (Thụy Điển), bà Engla Ingwall, quản lý bán hàng, cho biết cuộc tấn công xảy ra vào khoảng 2h sáng nhưng phải nhiều giờ sau mới được phát hiện.
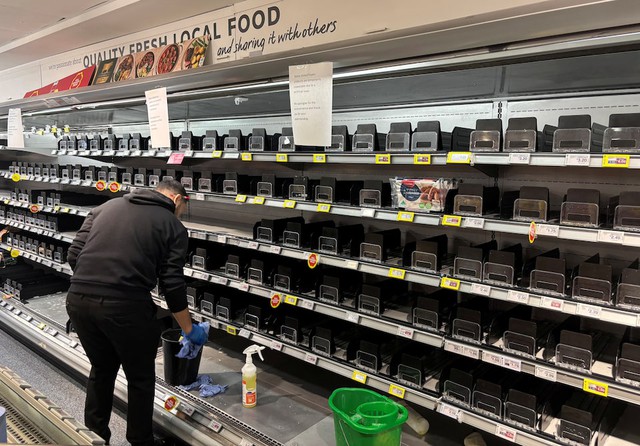
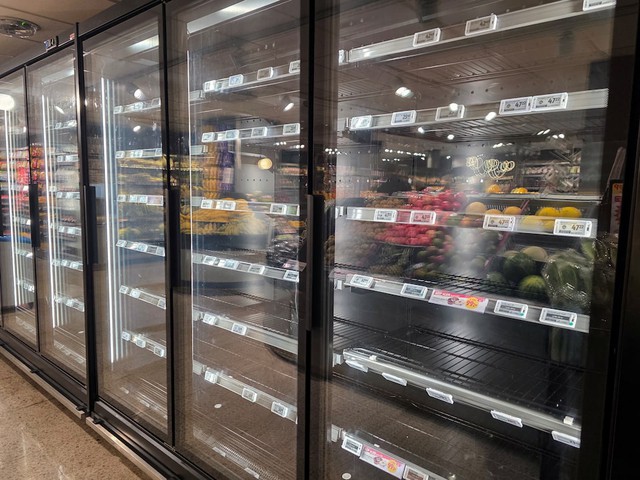
"Mọi thứ đã bị phá hủy. Đã xảy ra một cuộc tấn công mạng và tất cả các tủ đông của chúng tôi đều đạt tới 50 độ C", bà Ingwall nói với Reuters khi phóng viên đến ghi nhận tại cửa hàng hôm 2/11.
Ảnh: Reuters
Đại diện ICA xác nhận một số lượng cửa hàng hạn chế bị ảnh hưởng bởi sự cố xảy ra trong đêm, tác động trực tiếp đến hệ thống làm lạnh và tủ đông.
Tại Bỉ, người phát ngôn của Colruyt Group, đơn vị vận hành các cửa hàng Spar theo hình thức nhượng quyền, cho biết 5 cửa hàng của tập đoàn bị tấn công vào hệ thống làm lạnh.
Ở Ireland, nhà bán buôn Musgrave xác nhận sự cố ảnh hưởng đến hệ thống tại 13 cửa hàng SuperValu, buộc doanh nghiệp phải thu hồi một số sản phẩm đông lạnh và thực phẩm cần bảo quản lạnh khỏi quầy bán.
Trong khi đó, Carrefour cho biết 15 trong tổng số 700 cửa hàng tại Bỉ bị ảnh hưởng. IKEA xác nhận một cửa hàng gặp sự cố và không loại trừ khả năng những địa điểm khác cũng bị gián đoạn.
Chuỗi siêu thị Coop của Thụy Điển cũng ghi nhận 7 trong số 800 cửa hàng bị can thiệp trái phép vào hệ thống làm lạnh.
Không chỉ các siêu thị lớn, những cơ sở kinh doanh thực phẩm nhỏ cũng trở thành nạn nhân của cuộc tấn công.
Ông Luc De Laet, người sáng lập kiêm chủ sở hữu chuỗi cửa hàng thịt De Laet & Van Haver tại Bỉ, cho biết ông nhận được cuộc gọi từ nhân viên lúc 3h30 sáng thông báo hệ thống làm lạnh gặp vấn đề.
Ngay lập tức, ông đến cửa hàng ở phía nam thành phố Antwerp và phát hiện nhiệt độ trong các tủ lạnh đã bị đẩy lên tới 18 độ C. Ước tính sự cố khiến cửa hàng thiệt hại khoảng 15.000 euro (tương đương khoảng 433 triệu đồng) tiền thịt phải loại bỏ.
"Thật đáng sợ. Họ đang tấn công vào hệ thống ghi nhận nhiệt độ và có thể lập trình lại nó từ xa", ông De Laet nói, đồng thời cho biết bản thân vô cùng tức giận khi phải chứng kiến lượng thực phẩm lớn bị vứt bỏ.
Chủ cửa hàng cho rằng những kẻ đứng sau vụ việc có thể đang tìm cách gây bất ổn cho nền kinh tế châu Âu. Ông đã liên hệ với cảnh sát nhưng chưa rõ cơ quan chức năng có mở cuộc điều tra hay không.
Chưa thể xác định thủ phạm
Theo Reuters, đây không phải lần đầu các hệ thống làm lạnh tại siêu thị châu Âu trở thành mục tiêu của hacker.
Tháng trước, cảnh sát Pháp cho biết các đối tượng đã chiếm quyền kiểm soát hệ thống làm mát tại hàng trăm siêu thị, gây ra các vụ cháy và thiệt hại thực phẩm. Tập đoàn Ahold cũng từng báo cáo một sự cố an ninh mạng với cảnh sát trong tháng 10.
Đáng chú ý, ít nhất một số thiết bị làm lạnh bị ảnh hưởng trong đợt tấn công ngày 2/11 sử dụng công nghệ kiểm soát nhiệt độ của Danfoss, một công ty Đan Mạch. Đây cũng là nhà cung cấp công nghệ từng bị nhắm mục tiêu trong vụ việc tại Pháp. Đại diện Danfoss cho biết doanh nghiệp đang phối hợp với khách hàng để triển khai các biện pháp khắc phục.
Ảnh: Reuters
Các chuyên gia an ninh mạng nhận định, việc ngày càng nhiều thiết bị vốn hoạt động bằng cơ chế cơ học được kết nối Internet và điều khiển từ xa đang mở ra cơ hội cho tội phạm mạng. Từ tủ lạnh, hệ thống sưởi đến camera an ninh và chuông báo động, nhiều thiết bị có thể trở thành mục tiêu nếu hệ thống điều khiển tồn tại lỗ hổng.
Ông Tom Hegel, nhà nghiên cứu tại công ty an ninh mạng SentinelOne, cho rằng những cuộc tấn công như vậy thường xuất phát từ mục đích tống tiền, động cơ chính trị hoặc hoạt động của các tổ chức cấp nhà nước. Tuy nhiên, việc các vụ việc gần đây không đi kèm yêu cầu tài chính khiến khả năng phá hoại được đặt ra.
"Ngành bán lẻ là mục tiêu dễ bị tấn công bởi các chuỗi cửa hàng vận hành số lượng khổng lồ bộ điều khiển làm lạnh, hệ thống quản lý tòa nhà, thiết bị kiểm soát cửa ra vào và máy thanh toán", ông Hegel nhận định.
Hiện chưa có tổ chức hay cá nhân nào đứng ra nhận trách nhiệm về các cuộc tấn công. Reuters cũng chưa thể xác định thủ phạm hoặc làm rõ liệu vụ việc ngày 2/11 có liên quan đến đợt tấn công tại Pháp trước đó hay không.
Người phát ngôn Trung tâm An ninh mạng Bỉ Katrien Eggers cho biết cơ quan này chưa xác định được đối tượng đứng sau và có thể sẽ không bao giờ tìm ra thủ phạm. Bà đồng thời bày tỏ lo ngại trước số lượng sự cố ngày càng gia tăng, một phần do sự phát triển của trí tuệ nhân tạo (AI).
Ủy viên châu Âu phụ trách nông nghiệp Christophe Hansen cảnh báo những cuộc tấn công này đang nhắm trực tiếp vào chuỗi cung ứng thực phẩm và làm suy giảm niềm tin của người tiêu dùng.
"Việc các cuộc tấn công mạng liên tục tái diễn là điều vô cùng đáng lo ngại", ông Hansen nhấn mạnh.
Nguồn: Reuters
TIN CÙNG CHUYÊN MỤC
Xem theo ngày