Sinh trắc học ngân hàng bị qua mặt bằng ảnh, video: 5 điều phải làm ngay để tiền trong tài khoản an toàn
 Theo Phụ Nữ Mới
Bước quét khuôn mặt vốn được xem là “chốt chặn” cuối cùng của tài khoản ngân hàng, nhưng đại diện Bộ Công an vừa thừa nhận lớp bảo vệ này vẫn có kẽ hở. Kẻ gian không cần khuôn mặt thật của bạn, chỉ cần một thứ mà nhiều người đang vô tình để lộ mỗi ngày.
Tại hội thảo Smart Banking 2026 do Hiệp hội Ngân hàng Việt Nam tổ chức sáng 22/10/2026 tại Hà Nội, Thượng tá Triệu Mạnh Tùng, Phó Cục trưởng Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao (A05), Bộ Công an, chia sẻ: “Sinh trắc học trong nhiều trường hợp của nhiều ngân hàng vẫn bị vượt qua. Đây là thực tế”.
Theo Thượng tá Triệu Mạnh Tùng, ngành ngân hàng đã dựng nhiều lớp chặn: thiết bị bị can thiệp hệ điều hành không được giao dịch, giao dịch lần đầu trên thiết bị mới bị giới hạn hạn mức, giao dịch vượt ngưỡng phải quét khuôn mặt. Dù vậy, vẫn xảy ra những vụ chiếm đoạt hàng trăm tỷ đồng. Ở nhiều hệ thống, đối tượng chỉ cần chèn ảnh tĩnh hoặc video ngắn thay cho khuôn mặt thật là qua được bước xác thực.
Một số đường dây còn thuê người, thậm chí giữ người để trực tiếp thao tác giao dịch, nhờ đó dòng tiền bị phân tán rất nhanh sau khi chiếm đoạt. Thượng tá Triệu Mạnh Tùng cũng cảnh báo xu hướng mới là tội phạm chuyển sang tấn công thẳng vào hệ thống ngân hàng, tổ chức tài chính thay vì chỉ nhắm vào người dùng, cùng các chiêu lừa dùng AI như tin nhắn giả, deepfake mạo danh lãnh đạo cấp cao. Lãnh đạo A05 đề nghị Ngân hàng Nhà nước và Bộ Công an tăng cường phối hợp, triển khai giải pháp truy vết và chặn dòng tiền lừa đảo.
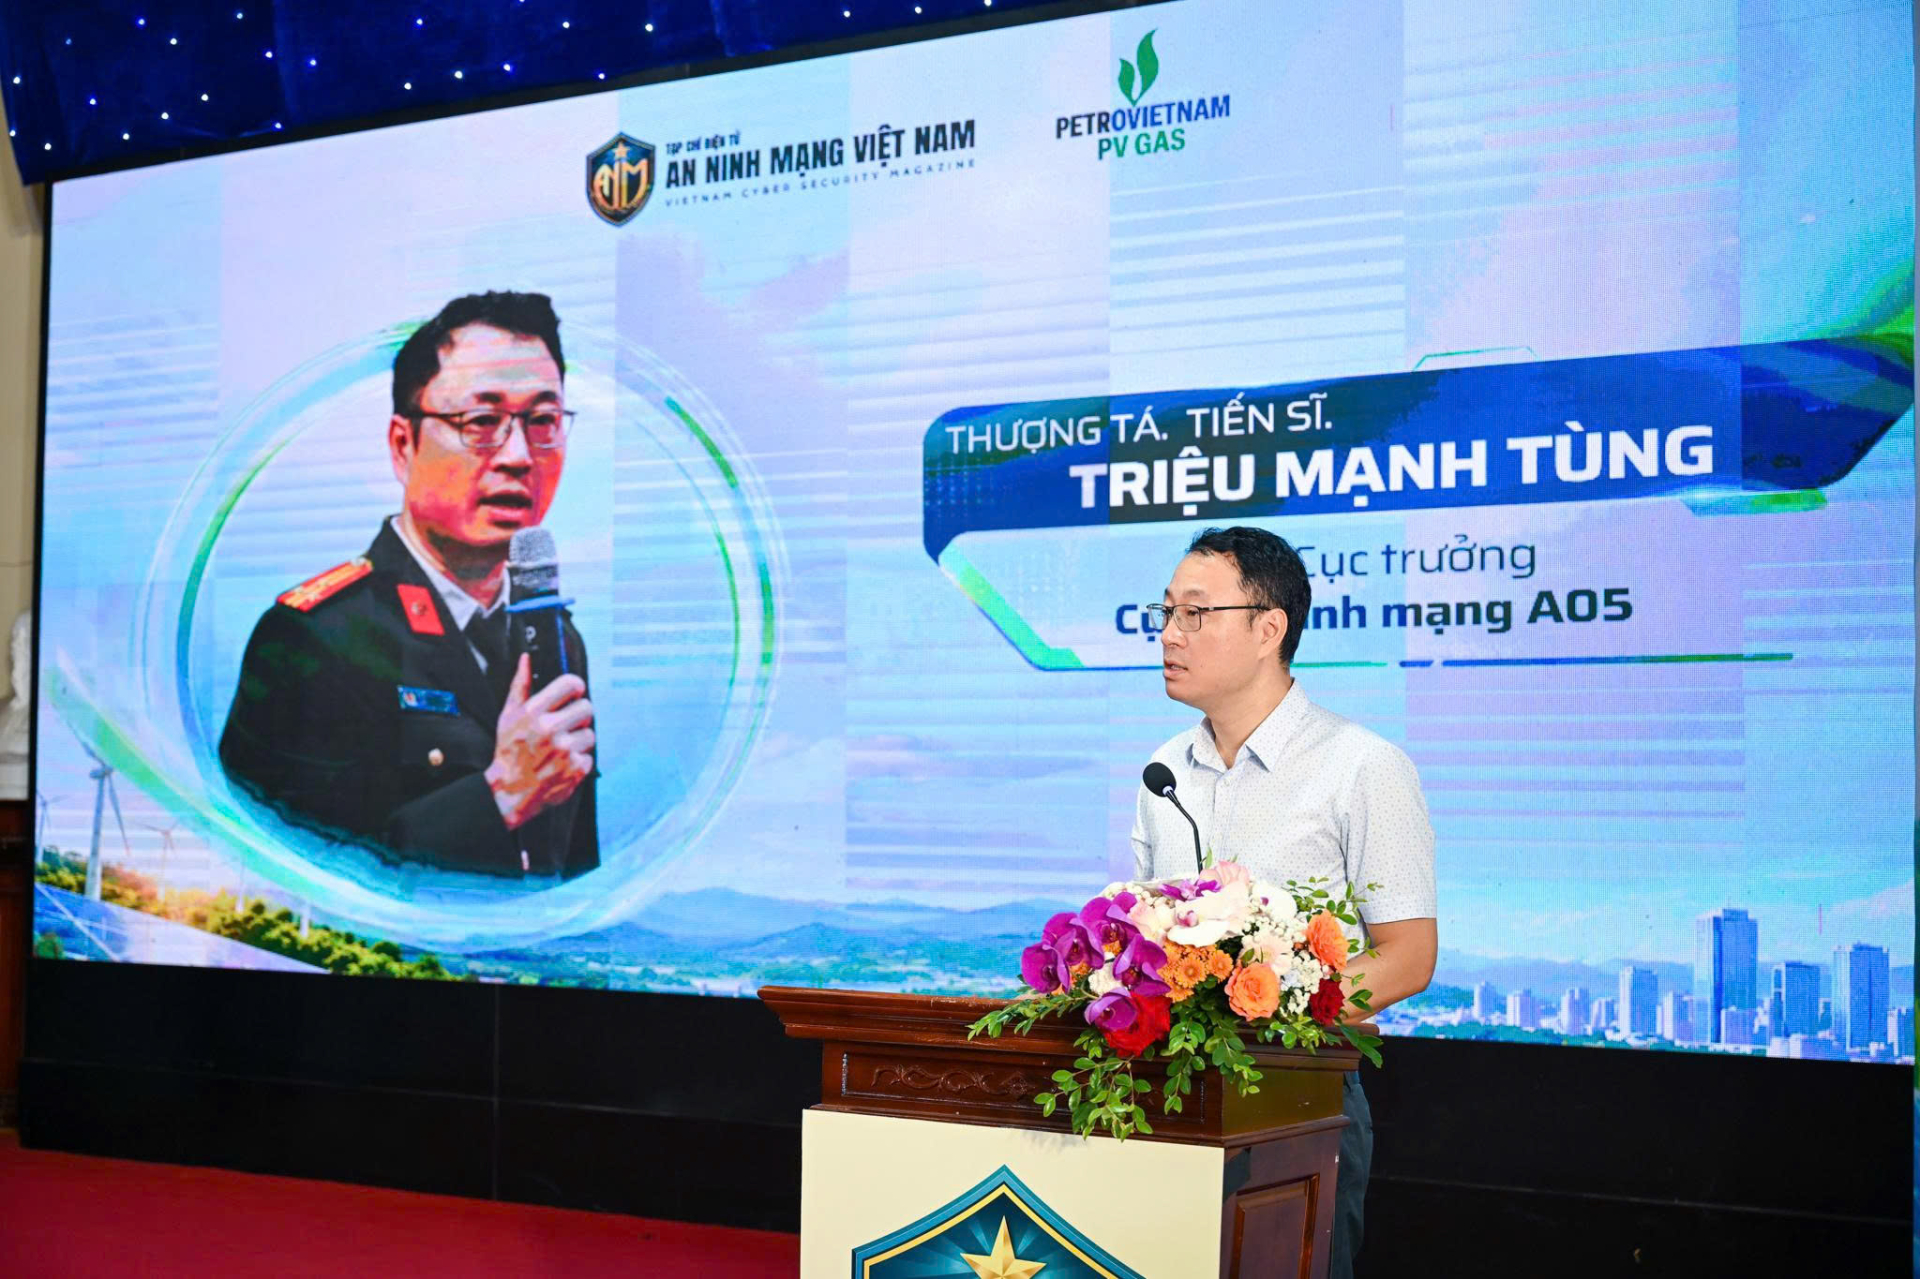
Thượng tá Triệu Mạnh Tùng, Phó Cục trưởng Cục An ninh mạng (A05, Bộ Công an)
Thủ đoạn này không chỉ nằm trên lý thuyết. Đường dây do Nguyễn Tiến Đạt (sinh năm 2004, trú phường Long Biên, Hà Nội) cầm đầu, bị Công an tỉnh Thanh Hóa triệt phá, đã dùng phần mềm chiếm quyền điều khiển điện thoại để can thiệp trực tiếp vào camera. Khi ứng dụng ngân hàng yêu cầu quét khuôn mặt, công cụ chặn hình ảnh từ camera thật và thay bằng ảnh chân dung của chủ tài khoản có sẵn trong máy.
Từ tháng 9/2025 đến tháng 6/2026, Đạt cùng Hoàng Đức Mạnh đã thu thập, mua bán trái phép hơn 1.000 tài khoản ngân hàng, phục vụ đánh bạc, rửa tiền và quảng cáo trái phép, thu lợi bất chính hàng tỷ đồng. Đạt còn bán, cho thuê tài khoản kèm công cụ vượt sinh trắc học cho nhiều đối tượng ở các tỉnh, thành. Cơ quan điều tra phát hiện một hội nhóm trên Telegram chuyên mua bán tài khoản và phần mềm loại này. Vụ án đang được mở rộng điều tra.
Sinh trắc học được áp dụng bắt buộc từ 01/07/2024 theo Quyết định 2345/QĐ-NHNN, với các giao dịch chuyển tiền trực tuyến trên 10 triệu đồng/lần hoặc khi tổng giao dịch trong ngày vượt 20 triệu đồng. Sau đó, Ngân hàng Nhà nước tiếp tục yêu cầu đối chiếu sinh trắc học khi mở tài khoản, thẻ và ví điện tử. Theo số liệu nêu tại hội thảo, toàn ngành đã làm sạch 177 triệu hồ sơ khách hàng cá nhân và 3 triệu hồ sơ khách hàng tổ chức, gần như xóa bỏ tình trạng tài khoản đứng tên giả. Hệ thống SIMO của Ngân hàng Nhà nước đã giúp tạm dừng hoặc hủy khoảng 2 triệu giao dịch sau cảnh báo, tổng giá trị khoảng 7.600 tỷ đồng.
Để tránh bị kẻ gian chiếm đoạt tài khoản ngân hàng, người dùng có thể tự giảm rủi ro bằng 5 việc được tổng hợp từ khuyến cáo của cơ quan công an và các ngân hàng.
1. Chỉ cài app ngân hàng từ nguồn chính thức. Tải ứng dụng qua App Store, Google Play hoặc liên kết trên website chính thức của ngân hàng. Không cài app, tệp cài đặt gửi qua tin nhắn, mạng xã hội hay đường link lạ, vì đây là đường phổ biến để phần mềm độc hại vào máy.
2. Không cấp quyền trợ năng, camera cho ứng dụng lạ. Quyền trợ năng (Accessibility) cho phép ứng dụng đọc màn hình và thao tác thay người dùng; quyền camera là thứ mà công cụ trong vụ Thanh Hóa nhắm tới. Nên định kỳ kiểm tra trong phần cài đặt và thu hồi quyền của ứng dụng không rõ nguồn gốc.
3. Không gửi ảnh mặt, ảnh CCCD, video quay mặt cho người lạ. Ảnh chân dung chính là “nguyên liệu” để kẻ gian chèn vào bước xác thực. Không thực hiện quét khuôn mặt theo hướng dẫn của người lạ qua điện thoại, kể cả khi được hứa nhận thưởng hay hỗ trợ.
4. Không bán, cho thuê, cho mượn tài khoản. Tài khoản bị chuyển giao có thể bị dùng để lừa đảo, rửa tiền, khiến chính chủ đối mặt trách nhiệm pháp lý, nợ phát sinh ngoài ý muốn và lịch sử nợ xấu.
5. Xử lý ngay khi thấy giao dịch bất thường. Ngắt Internet trên máy nghi bị nhiễm, dùng thiết bị khác đổi mật khẩu, gọi tổng đài ngân hàng để khóa dịch vụ, sau đó trình báo cơ quan công an gần nhất.
TIN CÙNG CHUYÊN MỤC
Xem theo ngày